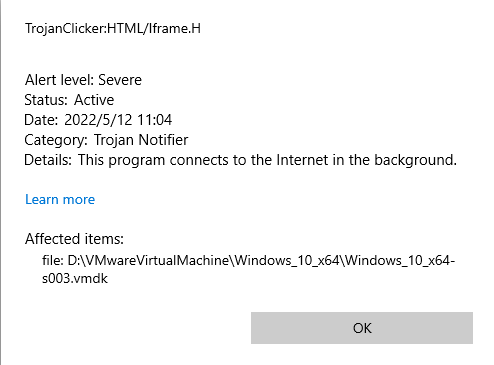
VMware Player 内的虚拟机重启的时候,WD 突然报木马,然后删了我的虚拟机磁盘文件之一,导致 VMware 重启失败。
虚拟机和宿主机都是 Win10 21H2
见图:
感觉有点……不可理喻。
VMware Player 内的虚拟机重启的时候,WD 突然报木马,然后删了我的虚拟机磁盘文件之一,导致 VMware 重启失败。
虚拟机和宿主机都是 Win10 21H2
见图:
感觉有点……不可理喻。
 |
codefeverMay 12, 2022
1
常规操作,三月份自家 Office 更新都被标记为勒索软件了
|
 |
braderMay 12, 2022
2
这货挺傻瓜的,他检测到你程序有危险调用函数,然后在白名单又没有找到你的话,就认为是病毒,我之前用 frp 软件也是这样,老是报毒,后来我就下载老一点的版本就好了,因为老版本被收录过了,就不会报毒
|
 |
cmosMay 12, 2022
3
我今天刚安装了火绒来替代掉 Windows Defender ,最近 Windows Defender 各种蜜汁操作,内存占用也上到了 500M ,打开个什么东西,它都要扫描半天。
|
 |
JmingZhangMay 12, 2022
4
常规操作
|
|
braderMay 12, 2022
6
主要是我觉得家用电脑,因为 NAT 映射技术的存在,不像公网服务器那么危险容易中毒,剩下比较容易中毒的途径就是安装软件了,自己注意就好了,我就懒得下杀毒软件
|
 |
miaomiao888May 12, 2022
7
被 Windows Defender 强行删除的文件还能找回么?
|
 |
8
@miaomiao888 可以的
|
|
cmosMay 12, 2022 via Android
10
@brader 5# 不怎么需要,但是 Windows defender 是系统强制带的,删了或者停用都治标不治本会出问题,那就只能找个其他的去替代 Windows defender 了。
|
 |
300May 12, 2022 via Android
11
上周项目编译失败,然后看到了 kotlin.io.jar 被它识别成病毒了…
|
 |
C02TobNClov1Dz56May 12, 2022
12
我杀我自己都干过, WD 是不太好用.
|
 |
duke807May 12, 2022 via Android
16
@l33ch 你要了解一下,很多殺毒軟件雖然安裝在 linux 服務器上,但其實是為了保護 windows 系統,譬如 windows 用戶從服務器下載文件導致中毒,而不是保護 linux 服務器自身
|
 |
StendanMay 12, 2022
17
@imes 可以试下禁用 [不论何时启用实时保护,都会启用进程扫描] 。
gpedit.msc -> 计算机配置 -> 管理模板 -> Windows 组件 -> Microsoft Defender 防病毒 -> 实时保护 |
 |
vocaloidMay 12, 2022 via iPhone
18
有没有一种可能,你虚拟机里面存在病毒
|
 |
19
vmdk 也能扫描吧 先加白名单看看吧
|
 |
TotoriaMay 12, 2022
20
有卸载工具的,可以找一下
|
 |
xmoerMay 12, 2022
22
@villivateur 本地杀毒软件可以扫描到虚拟机内病毒的,几个知名的国际杀毒都行,我以前就遇到过 VBox 内样本被外部杀软报毒的情况。猜测可能是 NAT 模式下,网络数据经过实机网卡,可以被主防检测到恶意行为。
|
 |
yulonMay 13, 2022
23
@villivateur 虚拟磁盘本就是一种压缩包
|
 |
24
@yulon
1.你这样解释,没毛病,本质的确如此。 2.但虚拟磁盘,和 zip 、rar 、7z 、tar 之类的压缩包,又有本质区别,那就是这些虚拟磁盘是一种专有格式,目前所有主流杀毒软件包括 Windows Defender 、主流压缩包管理工具,都不会有解析器能打开这些虚拟磁盘。所以 Windows Defender 是不可能解压出虚拟磁盘内部的文件。 目前不同格式的虚拟磁盘之间的转换,虚拟磁盘与镜像文件之间的转换,都需要特殊工具。 |
 |
zed1018May 13, 2022
25
|
 |
IssuemaMay 13, 2022
26
pc 个人用户早就不是黑客主要目标了,连做 web seo 的 alexa 都垮了,数量更多、数据更私密的手机用户才是肥羊
|
 |
TumblrMay 13, 2022
27
正常的啦,不止是 WD ,其它的比如小红伞、卖咖啡、Symantac 都干过这事儿。除了 vmdk ,其它格式的像 vdi 啦、vhd 啦、vhdx 啦都有被干掉过的经历,微软甚至还专门有个 doc 让把 Hyper-V 的文件在杀软里设置例外: https://docs.microsoft.com/en-us/troubleshoot/windows-server/virtualization/antivirus-exclusions-for-hyper-v-hosts
为什么会被报呢?。。。一是 guest OS 时确实可能真的有病毒或木马,二是杀软觉得这些 guest OS 有异常行为(比如像你截图中的后台联网)。 |
|
yulonMay 13, 2022
28
@documentzhangx66
像 VHD 这种都可以挂载,可以当虚拟机的磁盘用,也可以从真机启动,肯定是可以解析内容的。 像 VMDK 这种,杀软明面上是不会告诉你它能不能解析,因为可能有版权问题,但是背地里作为杀软肯定是不缺逆向人员的。 |
 |
pcmgr456May 13, 2022 via Android
29
defender 吹哪里去了😅
|
 |
HuelseMay 13, 2022
30
自行增加白名单呗,猜测是触发了某种规则
|
 |
e3c78a97e0f8May 13, 2022
31
我把 VMWare VBox 还有代码目录都放白名单了
你要是特别讨厌 Defender ,可以把 C: D: E:都放白名单里,等于废了它 |
|
documentzhangx66May 13, 2022
32
@yulon 没证据就阴谋论?哈哈哈哈
|
|
yulonMay 14, 2022
33
@documentzhangx66 证据不就是报的 VMDK 而不是虚拟机程序吗?这贴不就是在猜理由?你觉得有更合理的理由可以说啊,而不是单纯的否定谁的理由,但是又不带自己的理由,哈哈哈哈
|
|
documentzhangx66May 14, 2022
34
|
|
yulonMay 15, 2022
35
@documentzhangx66 太经典了,我主张你举证,真简单你来做,我的时间很宝贵只能用来杠,哈哈哈哈哈哈哈哈哈哈哈哈哈哈哈哈哈哈
|
|
documentzhangx66May 15, 2022
36
|
|
yulonMay 16, 2022
37
@documentzhangx66
呜哇,哪里来的跟踪狂,就我这 V2 的发言频率,还能有黑粉啊。 Hashmap 是哪个贴,是那个说「 hashmap 不用存 key 值,只用存 key 值 hash 」的那个帖子吗,我的理由是「实际应用中会有遍历的场景」是没有技术水平吗?那你不遍历不存 key 值要怎么序列化呢?你在实际应用中就只有用户向程序输入数据生成 map 这一种场景?不需要按需更改数据结构(换成红黑树)?不需要序列化和反序列化配置文件?不需要给大量数据的数据库做缓存?我说一句那个 OP 实际经验很少有什么问题吗? ============ 再回到本贴的问题来 ============ OP 疑惑 WD 为什么会报 VMDK ,这是「既定事实」。 正常的回复都是在「猜测理由」,毕竟 OP 的电脑在 OP 家,谁也不能顺着网线跑过去分析。 你觉得理由不对,可以指出更符合的理由,或者自己举证证伪某个已有的理由。 但是你做了什么呢,你直接无视 OP ,没有对 OP 的问题进行解答,很明确地否定我的理由,别人都是在猜测,只有你的言论像是「绝对真理」一样,但又没有确实的证据,还要求别人帮你去做实验,最后气急败坏,前面已经无视 OP 了,后面还针对我扯出其他的帖子,你不仅杠,还歪得可以。 ========== 最后请你直面我下面的问题 ========== WD 给出的理由似乎是把 VM 当做了「运行在后台的联网木马程序」。 当然杀软的理由总是暧昧不清,病毒名除了知名病毒外,也基本都是自撰的,每家每户都不一样,以我亲身经历来说,我曾经通过组策略关闭了 WD ,然后 WD 报毒说注册表被恶意篡改,也附上了病毒名,但是实际并不存在任何病毒。 问题一:为什么 WD 口中的「后台程序」不是 VM 的可执行文件? 问题二:如果 WD 是通过 VM 访问的文件来判断,为什么日志文件或更可疑的二进制组件不会被报毒? 问题三:既然 WD 有意区分 VM 访问的文件,那么在 WD 眼中 VMDK 肯定是和其它文件不一样的,有没有一种可能 WD 把 VMDK 当成了一种虚拟磁盘文件呢? 问题四:如果 WD 把 VMDK 当成了一种虚拟磁盘文件,那它可能会在没有扫描内容的情况下,就贸然将它报为病毒吗? P.S. 以我对你的了解,你肯定看不懂那么一大段的中文,但是中文作为一种很适合当影视字幕的语种,换成外语的字数应该还会上涨,所以我在这里细心为你准备了最后一块遮羞布,如果你不想回答上述问题,那让我康康你那富有技术水平的 GitHub 主页可以吗?亲? |
|
documentzhangx66May 16, 2022
38
@yulon 你写这么多字的时间,还不如把这小实验给做了。在虚拟化环境下,顶多也就半小时的事情。
|
|
yulonMay 17, 2022
39
@documentzhangx66
我现在明确怀疑你智商低到连 Google 「 windows defender vmdk 」都做不到,OP 的问题并不是单例,为什么还要花半小时? 因为你思维的局限性,并不知道如何实验,以致于还要拜托别人帮你完成你的工作,我也不是不能这么理解。 不过这方面你可以重新去幼儿园学习一下「如何礼貌拜托他人」,如果当地没有幼儿园的话可以考虑转去小学,9 年义务教育推广这么多年,我觉得你所在的地方应该不至于没有小学。 我的技术水平怎么样我不知道,因为在简历之外评价自己的技术水平,真是件显得自己技术水平很低的行为,但连 Google 都不会的你,确实让旁人都不禁羞愧,哈哈哈哈。 |
|
documentzhangx66May 19, 2022
40
@yulon 噗...谷歌一下
windows defender rar virus windows defender 7z virus 再想想? 连个简单的实验都不愿意做,还各种找借口,还居然依赖谷歌,菜逼永远是菜逼。 |
 2

 Select Language