
-
起因是我在排查 Nginx 日志的时候发现了一些高频并且请求体是非法格式的请求 排查下来是来自腾讯的“为你好安全测试” 他的频率和请求内容完全就是一种恶意的攻击方式
-
面对这种霸王条款如何反制
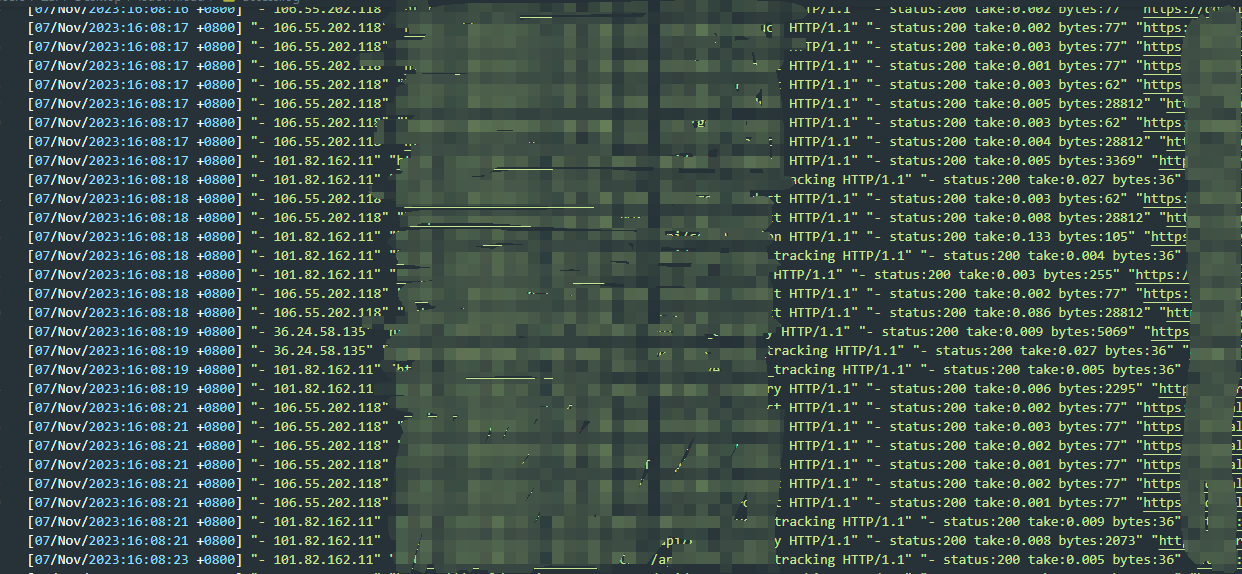
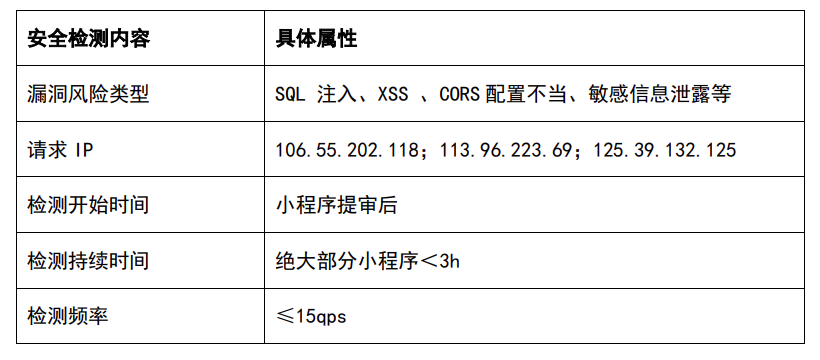
起因是我在排查 Nginx 日志的时候发现了一些高频并且请求体是非法格式的请求 排查下来是来自腾讯的“为你好安全测试” 他的频率和请求内容完全就是一种恶意的攻击方式
面对这种霸王条款如何反制
 |
privilNov 10, 2023
1
就这个频率 还真说不上是高频
|
 |
viaNov 10, 2023
2
你写个 iptables 拦截下不就好了,别人本来就是好心好意帮你检测漏洞。
|
 |
mskumikoNov 10, 2023
3
要么拦截,要么限制请求数,IP 都给你标记了,太 easy 了吧。
|
 |
imklayNov 10, 2023
4
“好心好意”哈哈哈绷不住了
|
 |
opengpsNov 10, 2023
5
基础检测不是好事吗,频率不高,漏洞甚至也提醒给你,这玩意有些地方可是付费才能体验的功能
|
 |
6
甚至连 qps 都告诉你了...时间也说了
不会服务器连 15qps 都撑不住吧... |
 |
yyzhNov 10, 2023 via Android
7
习惯就好.之前我们公司也是接到街道办电话说公司网站有漏洞要求限期整改的.(HW 行动那时候)
|
 |
tool2dNov 10, 2023
8
我公司的论坛,90%的流量来自电信机房的内容审查。
我自己的小鸡,50%的流量来自各种恶意请求尝试。 只是把想破解 ssh 密码的 ip 给禁了,别的随他去吧。 |
 |
IanGNov 10, 2023
9
提审小程序时才会触发吧
|
 |
wudayeNov 10, 2023
10
这点请求量也叫 CC/DDOS ,你的服务器得有多弱鸡啊
|
 |
x86Nov 10, 2023
11
这都算 cc 或 ddos 很难想象上线后的场景
|
 |
whitehackNov 10, 2023
12
就这访问量...怎么也算不上攻击你啊
|
 |
orlandoNov 10, 2023
13
公网上的各种恶意请求可比这个高
|
 |
monkeyWieNov 10, 2023
14
确实也被恶心到了,主要是没给个开关之类的,就强制要扫描,看了下请求有个特殊的 jheader ,直接屏蔽掉了
|
 |
CodeCodeStudyNov 10, 2023
15
一秒钟几次,还好吧
|
 |
GreenmNov 10, 2023
16
DDoS 的全称是分布式拒绝服务攻击,你这些请求看起来既不分布式,也不够拒绝服务,至于 CC ( ChallengeCollapsar )就更算不上了,顶上天算个扫描行为。
如果你觉得不满,你可以不使用他家的服务,或者主动屏蔽。 毕竟服务器开在公网就要有被扫描的觉悟,他不扫也有其他人扫,其他人扫可没这么温柔。 |
 |
yngzijNov 10, 2023
17
为啥现代的程序还有 sql 注入?
|
 1
 Select Language